Fal.Con 2026: cuando la ciberseguridad se convirtió en una batalla de IA contra IA
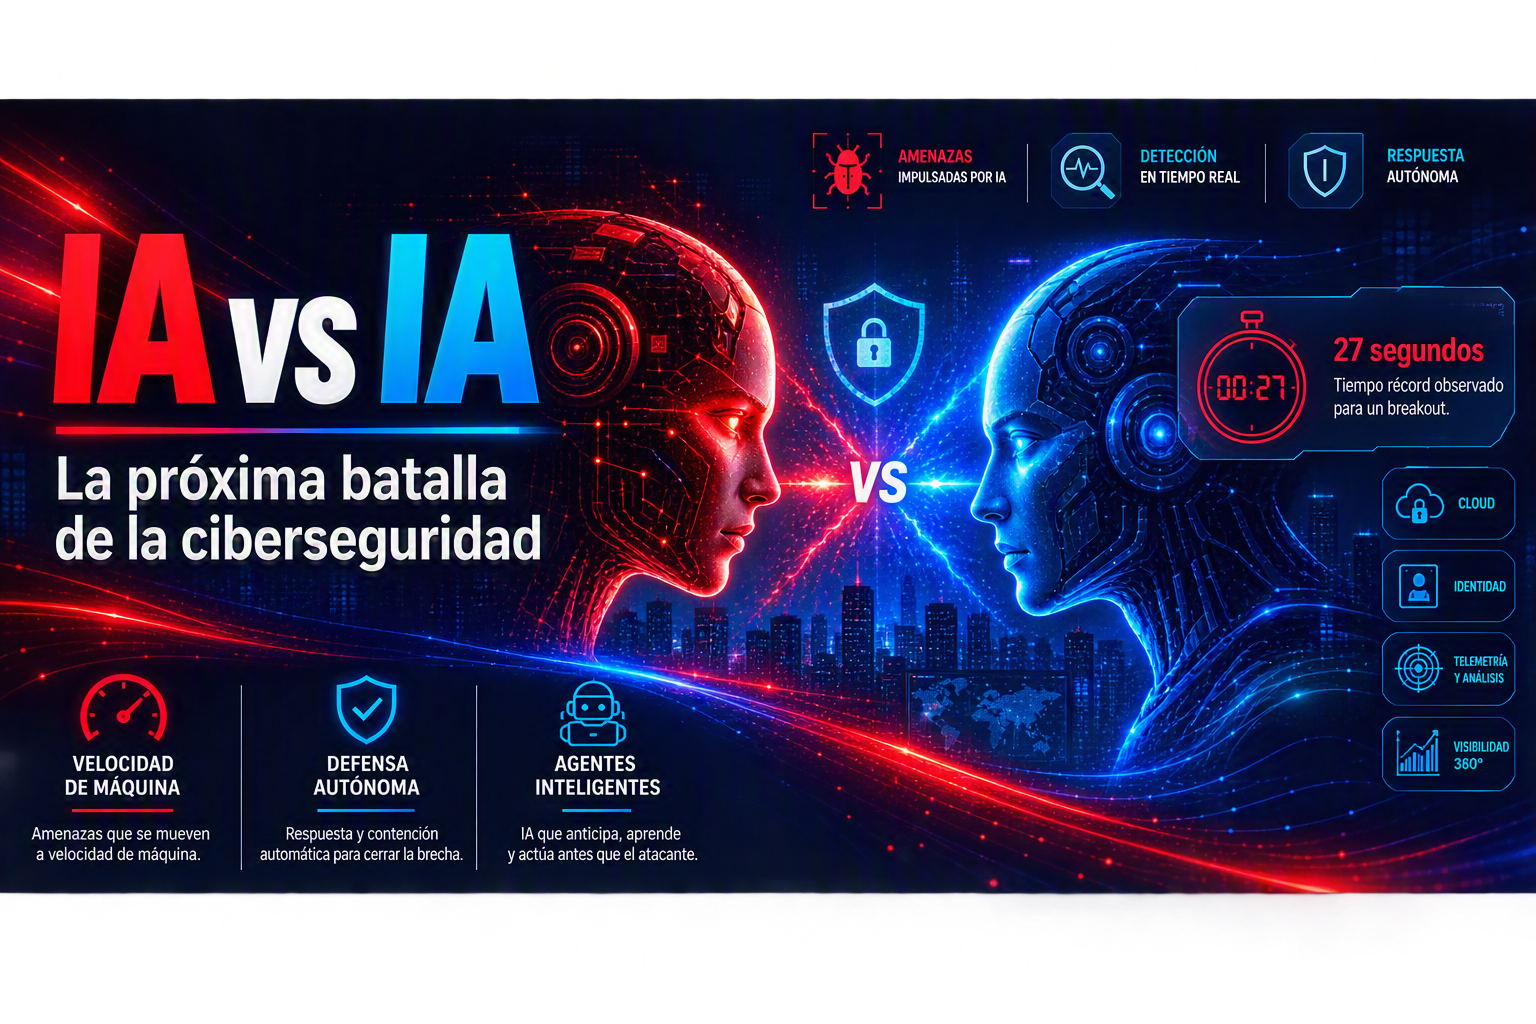
Una lectura personal de los anuncios y sesiones que marcaron el evento: agentes, SafeMind y una ventana de respuesta que ya se mide en segundos.
Idea central: la IA no cambió la naturaleza del ataque. Cambió su velocidad. Y cuando el adversario puede moverse en 27 segundos, la defensa humana por sí sola deja de ser una ventana de respuesta viable.
La semana pasada tuve la oportunidad de estar en Fal.Con 2026 en Las Vegas. Después de varios días de sesiones, conversaciones y demostraciones, me quedé con una conclusión que va mucho más allá de un producto o de un anuncio puntual: la inteligencia artificial está cambiando la velocidad de la ciberseguridad.
Durante años hablamos de automatización, machine learning y detección basada en comportamiento. Ahora estamos entrando en algo distinto: un escenario de IA contra IA. Y cuando ambos lados operan a velocidad de máquina, muchas de las reglas con las que construimos la defensa durante décadas empiezan a perder vigencia.
El breakout time no desapareció como métrica. Desapareció como margen humano.
Uno de los conceptos históricos en ciberseguridad ha sido el breakout time: el tiempo que transcurre desde que un atacante obtiene acceso inicial hasta que comienza a moverse lateralmente hacia otro sistema.
Durante años esa métrica ayudó a dimensionar cuánto tiempo tenía un equipo de seguridad para detectar, investigar y reaccionar. El problema es que esa ventana se está comprimiendo hasta un punto difícil de conciliar con un proceso exclusivamente humano.
CrowdStrike reportó en su Global Threat Report 2026 un breakout time promedio de 29 minutos. Pero el dato realmente disruptivo fue el extremo observado: 27 segundos. En otro incidente, la exfiltración de datos comenzó apenas cuatro minutos después del acceso inicial.
En 27 segundos no existe un flujo realista en el que un analista reciba la alerta, abra varias consolas, revise endpoint, identidad y cloud, correlacione la evidencia y decida qué hacer. La métrica sigue existiendo. Lo que prácticamente desaparece es la idea de que siempre habrá una ventana humana suficiente para intervenir.
La IA no cambió el ataque. Cambió su velocidad.
Esa fue una de las ideas más claras de Fal.Con. Los adversarios siguen necesitando descubrir activos, comprometer identidades, robar credenciales, escalar privilegios y desplazarse dentro de un entorno. Lo que cambia es la velocidad con la que pueden hacerlo.
La IA acelera reconocimiento, generación de código, ingeniería social, análisis del entorno y toma de decisiones. CrowdStrike reportó un aumento interanual del 89% en ataques realizados por adversarios habilitados por IA.
La consecuencia es sencilla: si el atacante puede razonar y actuar a velocidad de máquina, depender exclusivamente de procesos humanos para defendernos deja de ser una estrategia sostenible.
De humanos contra atacantes a IA contra IA
Durante muchos años la ecuación fue relativamente sencilla: atacante humano contra defensor humano apoyado por herramientas. Esa ecuación está cambiando.
Ahora podemos tener agentes ofensivos que exploran un entorno, priorizan rutas y ejecutan acciones, frente a agentes defensivos capaces de investigar telemetría, correlacionar señales entre dominios y responder antes de que la operación ofensiva avance.
CrowdStrike presentó esta visión alrededor del Agentic SOC, con investigaciones coordinadas y simultáneas sobre endpoint, identidad, SaaS, cloud y red. La palabra importante es simultáneas. Un atacante automatizado tampoco va a investigar una cosa a la vez.
SafeMind: una IA ataca para que otra aprenda a defender
Uno de los anuncios que más me llamó la atención fue CrowdStrike SafeMind, desarrollado desde el Cyber Superintelligence Lab en colaboración con NVIDIA.
SafeMind no plantea un único modelo defensivo. Funciona como un sistema de dos capacidades especializadas que operan en el mismo ciclo: Red Tempest, orientado a encontrar rutas de ataque y emular adversarios; y Blue Solano, orientado a cerrar esas rutas con medidas defensivas.
La idea es poderosa porque convierte la defensa en un proceso de coevolución: una IA busca cómo romper la protección, otra IA intenta cerrarle el camino y el ciclo vuelve a comenzar. Ataque y defensa aprendiendo uno del otro, continuamente.
Eso materializa algo que durante años sonó a concepto futurista: IA contra IA dentro de un entorno controlado, con el objetivo de aprender antes de que el adversario real lo haga.
La ventaja defensiva será aprender más rápido que el adversario
Tradicionalmente, muchas detecciones nacían después de observar una técnica, investigarla, construir una regla, desplegarla y esperar la siguiente variante. Ese ciclo seguirá existiendo, pero en la era agentic empieza a ser demasiado lento como única estrategia.
SafeMind introduce una lógica distinta: permitir que una inteligencia ofensiva busque debilidades de forma continua mientras una inteligencia defensiva identifica, prueba y fortalece protecciones. Ya no se trata sólo de reconocer lo conocido, sino de elevar continuamente el costo del siguiente ataque.
La ciberseguridad comienza así a parecerse menos a una lista estática de controles y más a una carrera evolutiva entre sistemas que aprenden.
Ahora también tenemos que proteger a la IA
Aquí aparece una paradoja importante. La inteligencia artificial puede ayudarnos a defendernos, pero al mismo tiempo se convierte en una nueva superficie de ataque.
Las empresas están desplegando agentes capaces de acceder a documentos, ejecutar código, utilizar APIs, navegar sistemas, consultar datos corporativos e interactuar con aplicaciones. En la práctica, esos agentes empiezan a comportarse como identidades empresariales: tienen acceso, credenciales, permisos y capacidad de ejecutar acciones.
Por eso otra de las ideas fuertes de Fal.Con fue que los agentes deben ser descubiertos, identificados, gobernados y observados como cualquier otra entidad con privilegios dentro de la organización.
Gobernar la IA no es suficiente
Muchas organizaciones están comenzando su estrategia preguntando qué herramientas de IA permiten, qué modelos autorizan y qué usuarios pueden utilizarlos. Es necesario, pero no suficiente.
La pregunta crítica es qué hace realmente esa IA después de ser autorizada. Un agente legítimo puede recibir una instrucción maliciosa, ser víctima de prompt injection, utilizar una herramienta comprometida, acceder a información sensible o ejecutar perfectamente una orden que nunca debió recibir.
Falcon Guardian fue presentado precisamente alrededor de esa necesidad: AI Detection and Response, con visibilidad sobre agentes conocidos y shadow AI, relación entre el comportamiento del agente y la telemetría del endpoint, y controles durante la ejecución.
La seguridad deja de concentrarse únicamente en autorizar el uso de IA. Ahora tiene que vigilar qué hace esa IA una vez que está en movimiento.
El SOC tendrá que operar a velocidad de máquina
Si juntamos todas estas piezas, la transformación del SOC se vuelve evidente. El modelo clásico de alerta, analista, investigación, decisión y respuesta empieza a ser demasiado lento frente a ataques automatizados.
El modelo emergente se parece más a telemetría en tiempo real, agentes especializados, investigación simultánea, decisión y respuesta automatizada, con humanos supervisando, definiendo políticas y reservándose las decisiones de mayor impacto.
Eso no elimina al analista. Cambia su papel. Pasa de ejecutar manualmente cada búsqueda a dirigir y validar un sistema capaz de investigar múltiples dominios al mismo tiempo.
Velocidad sin contexto también puede ser peligrosa
Una de las sesiones que más me hizo pensar trató sobre seguridad OT e IoT. Ahí aparece una advertencia fundamental: responder más rápido no significa automatizar todo sin comprender las consecuencias.
En un entorno industrial, aislar un dispositivo comprometido puede detener una línea de producción. Desconectar un HMI puede dejar a un operador sin visibilidad. Bloquear tráfico puede afectar un proceso crítico.
La próxima generación de seguridad no puede ser únicamente más rápida. También tiene que ser más consciente del contexto y del impacto operativo de cada decisión.
Lo que realmente me dejó Fal.Con 2026
Después de varios días escuchando sobre inteligencia artificial, agentes, identidad, SOC, cloud y OT, creo que Fal.Con dejó una señal bastante clara sobre hacia dónde se dirige la industria.
No estamos simplemente agregando IA a las herramientas que ya teníamos. Estamos entrando en una etapa donde la IA se convierte en participante activo del conflicto.
IA atacando.
IA defendiendo.
IA protegiendo a otras IA.
Y todo ocurriendo a velocidades que hacen que los tradicionales minutos de reacción empiecen a parecer una eternidad.
Mi principal conclusión
Durante años, uno de los objetivos de la ciberseguridad fue reducir el tiempo entre detección y respuesta. Creo que ahora estamos entrando en una etapa diferente: tenemos que comprimir ese tiempo tanto como sea técnicamente posible.
Cuando el breakout time puede caer a 27 segundos, esperar a que una persona complete manualmente toda una investigación deja de ser una estrategia defensiva viable.
La ventaja vendrá de combinar telemetría en tiempo real, inteligencia de amenazas, identidad, automatización, contexto y agentes de IA capaces de investigar y responder a velocidad de máquina, sin eliminar la supervisión humana donde el impacto lo exige.
La próxima gran batalla de la ciberseguridad será IA contra IA. La ventaja no será simplemente de quien tenga el modelo más grande, sino de quien pueda aprender, decidir y responder mejor que su adversario.
Fuentes oficiales consultadas
- CrowdStrike 2026 Global Threat Report: https://www.crowdstrike.com/en-us/press-releases/2026-crowdstrike-global-threat-report/
- CrowdStrike SafeMind y modelos Red Tempest / Blue Solano: https://www.crowdstrike.com/en-us/press-releases/crowdstrike-launches-frontier-models-for-cybersecurity-with-nvidia/
- CrowdStrike Cyber Superintelligence Lab: https://www.crowdstrike.com/en-us/about-us/cyber-superintelligence-lab/
- Next Evolution of the Agentic SOC: https://www.crowdstrike.com/en-us/blog/crowdstrike-delivers-next-evolution-of-agentic-soc/
- Falcon Guardian / AI Detection and Response: https://www.crowdstrike.com/en-us/press-releases/crowdstrike-unveils-falcon-guardian-ai-agent-security/