De las pantallas al piso de planta: por qué la robótica con IA exige repensar la ciberseguridad industrial
La IA salió de las pantallas y ya controla robots en el piso de planta. Cuando un ataque puede mover maquinaria, la ciberseguridad se vuelve un tema de seguridad física.
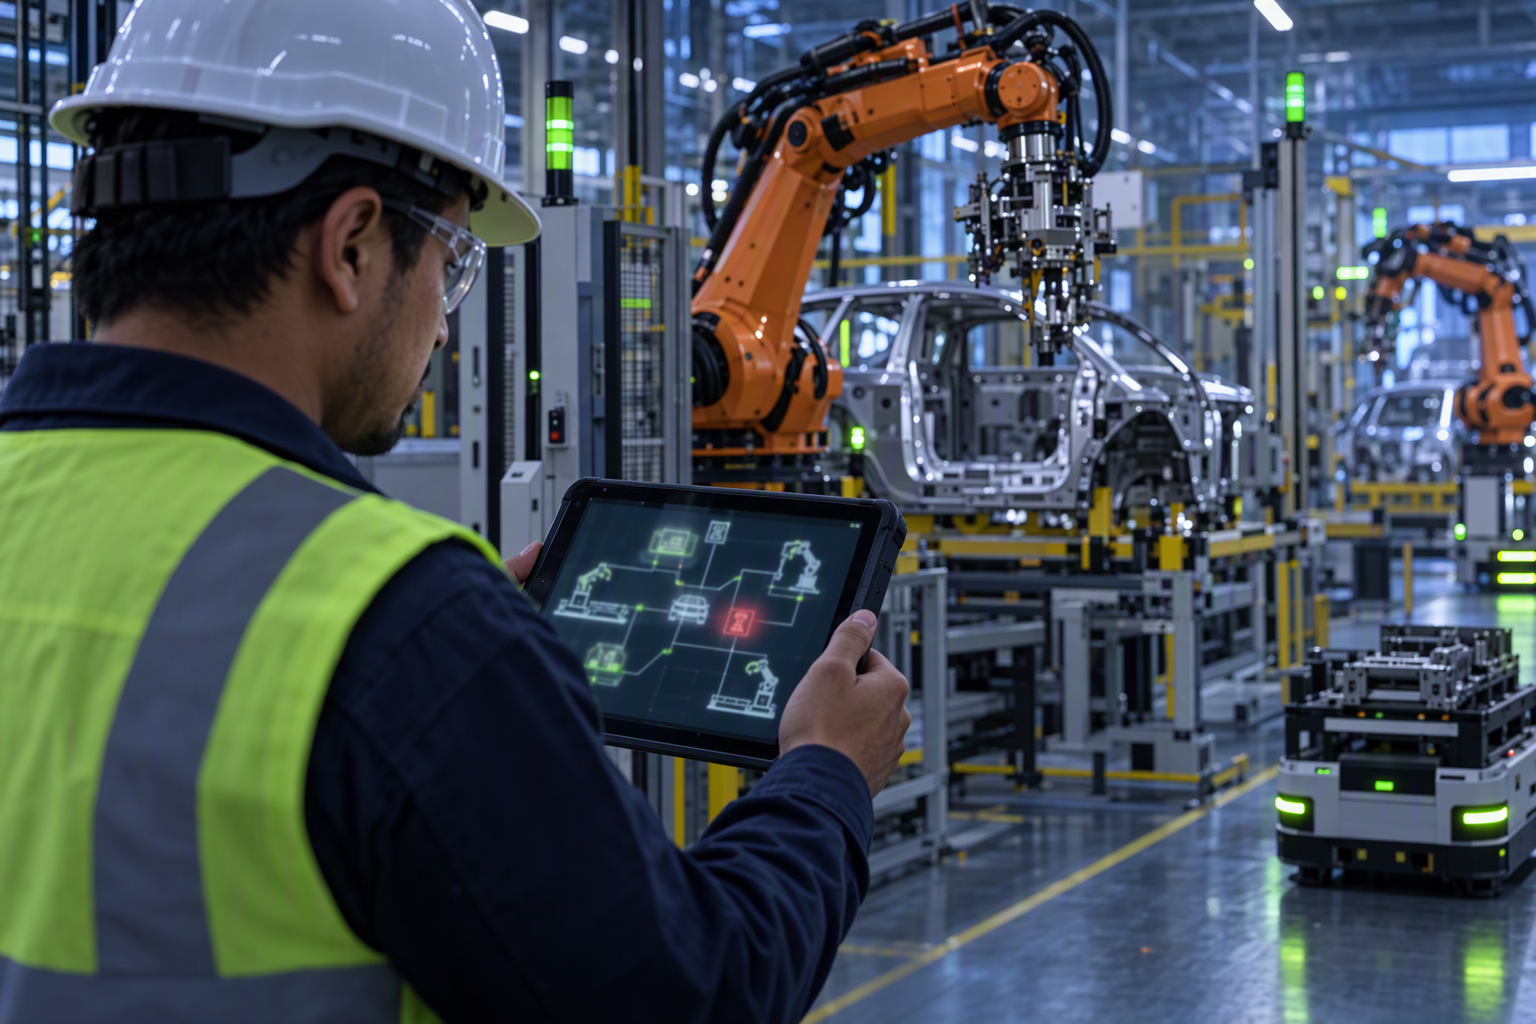
En 2026, NVIDIA y fabricantes como ABB, FANUC, KUKA y YASKAWA llevaron la IA al mundo físico: robots que toman decisiones en tiempo real con cómputo en el borde. Esto cambia el riesgo: un ataque ya no solo roba datos, también puede alterar maquinaria y procesos. Las empresas industriales necesitan inventariar sus equipos conectados, separar sus redes de operación y gobernar la autonomía de sus robots antes de escalar.
Durante años, la inteligencia artificial en las empresas vivió en escritorios, pantallas y la nube: correos, reportes, hojas de cálculo. En 2026 eso cambió. La IA ya está en el piso de planta, controlando brazos robóticos, montacargas autónomos y líneas de producción.
Cuando un algoritmo deja de redactar textos y empieza a mover maquinaria, la ciberseguridad deja de ser un asunto solo digital. Se convierte en un tema de seguridad física.
La IA llegó al mundo físico
En marzo de 2026, NVIDIA anunció que los cuatro grandes fabricantes de robots industriales, FANUC, ABB, YASKAWA y KUKA, con más de 2 millones de robots instalados, integran sus herramientas de simulación y sus módulos Jetson en los controladores, para que los robots procesen IA en tiempo real directamente en el equipo. "Cada empresa industrial se convertirá en una empresa de robótica", afirmó su director general, Jensen Huang.
En octubre, NVIDIA amplió su plataforma de robótica con nuevos modelos fundacionales (GR00T), herramientas de simulación y Halos, una plataforma de seguridad funcional para robots y vehículos autónomos.
Es decir: la tecnología ya no está en laboratorio. Está llegando a almacenes, plantas y líneas de ensamble.
Cuando un ciberataque tiene consecuencias físicas
Hasta ahora, una brecha de seguridad solía significar robo de información, interrupción de servicios o extorsión con ransomware. Con robots inteligentes y procesamiento en el borde (edge computing), el impacto de una vulnerabilidad llega al mundo físico: una línea detenida, un lote defectuoso o un equipo que se mueve como no debe.
Estos son los tres frentes de riesgo que conviene empezar a evaluar:
1. El cómputo en el borde y el firmware de los equipos
Los procesadores que viven dentro de la maquinaria operan de forma autónoma, muchas veces sin la misma vigilancia que los servidores. Si un atacante compromete el software de control o inyecta código en los canales de actualización, toma el control de activos físicos.
2. La manipulación de lo que el robot "ve" y "escucha"
Los robots con IA interpretan su entorno con cámaras, LiDAR y micrófonos. Alterar esas entradas, o introducir instrucciones maliciosas en los datos que procesan (una especie de prompt injection físico), puede engañar al modelo para que ignore un protocolo de seguridad o cambie un proceso crítico.
3. La autonomía sin límites claros
Para decidir en tiempo real, un robot necesita permisos de operación. Sin un gobierno estricto, la línea entre la autonomía necesaria y un comportamiento fuera de control se vuelve difusa. Definir qué puede hacer cada equipo, y qué no, es una decisión de arquitectura, no un ajuste posterior.
El riesgo invisible: los datos detrás de cada movimiento
Cada movimiento de un robot autónomo depende de un flujo constante de datos: telemetría, mapas del espacio, registros de sensores y patrones de comportamiento. Si esos datos no se protegen y cifran, la empresa queda expuesta a dos amenazas:
- Fuga de secretos industriales. Lo que los sensores captan dentro de una planta (procesos, distribución, volúmenes) puede convertirse en una vía de espionaje corporativo.
- Envenenamiento de datos (data poisoning). Los robots aprenden y se calibran con datos de simulación y de operación. Si esos datos se corrompen, el robot puede comportarse de forma errática en el mundo real.
Qué hacer desde hoy
No hace falta esperar a tener robots humanoides para empezar. Si su planta ya tiene equipos conectados, estos pasos aplican hoy:
- Haga inventario de lo conectado. Robots, controladores, cámaras, sensores y gateways: qué son, qué versión de firmware tienen y con qué se comunican.
- Separe la red de operación (OT) de la red corporativa (TI). Segmente y controle qué tráfico pasa entre ambas, para que un correo infectado no llegue al piso de planta.
- Controle las actualizaciones. Acepte solo firmware y modelos firmados por el fabricante, y defina quién aprueba cada cambio.
- Limite la autonomía y los privilegios. Cada equipo debe tener solo los permisos que necesita, con paros de emergencia y supervisión humana en las decisiones críticas.
- Proteja los datos de sensores y entrenamiento. Cifre los flujos de datos y controle quién puede modificar los conjuntos de entrenamiento.
- Monitoree el comportamiento. Detectar a tiempo que un equipo se comporta distinto a lo normal es tan importante como detectar un intruso en la red.
De la adopción al gobierno
El error más común ante una tecnología disruptiva es enfocarse solo en adoptarla rápido y dejar la seguridad como una capa de último momento.
Así como la ciberseguridad empresarial tuvo que ir más allá del antivirus para proteger varias capas, desde los equipos de los usuarios hasta las redes y los entornos de operación, la robótica con IA exige una defensa proactiva.
La ventaja competitiva no la tendrán las empresas que automaticen primero, sino las que puedan gobernar esa automatización: con ciberseguridad y gobierno de datos alineados, auditoría constante de los equipos en el borde y visibilidad sobre cada decisión que toman sus máquinas.
¿Su planta sabe qué equipos tiene conectados y quién los controla?
En ISA ayudamos a las empresas a proteger sus redes, sus datos y sus entornos de operación. El ISA Security Check es un diagnóstico sin costo de 2 horas, basado en NIST CSF 2.0, que le muestra dónde están sus brechas y por dónde empezar.
Referencias
¿Qué tan expuesta está tu empresa?
El ISA Security Check evalúa tu postura de ciberseguridad con NIST CSF 2.0 e ISO/IEC 27001. Sin agentes, sin impacto a producción. Reporte y plan priorizado en 5 días hábiles.
Agendar diagnóstico